
-
-
他人事ではないサイバー被害。
資産を守るための「基本の心掛け」近年、金融機関をはじめとしたサイバー攻撃が増加しています。また、お客さまがご利用されるインターネットバンキングや オンライン金融サービスにもサイバー攻撃をうける可能性があります。そのため、悪意ある攻撃者による情報の盗難や資産の不正利用といった問題が誰にでも起こり得る状況にあります。
そこで、現在急速に増大しているサイバー攻撃の脅威からお客さまを守るために、基本的なサイバー攻撃をご確認いただき、 日常、どのような心掛けをすればよいのかをまとめました。
サイバーセキュリティに対する対応のお願い
主なサイバー攻撃と概要
-
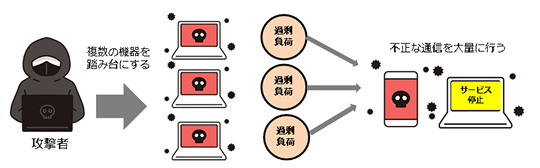
 DDoS攻撃 複数のコンピュータから標的となるサーバーに対して大量のアクセスを送りつけ、サービスを停止させるサイバー攻撃のこと。
-
-
どんな攻撃?
複数のコンピュータから標的となるサーバーに対して大量のアクセスを送りつけ、サービスを停止させるサイバー攻撃のこと。
-
当金庫の対応
- 1対象システムに応じた窓口となるシステム会社にインシデント対応(※)支援を要請
- 2被害拡大防止のため、PC等をインターネットから切り離し、端末を隔離
- 3攻撃対象のサーバのバックアップ状況を確認
- 4Webサイト改ざんや不正アクセスなど、DDoS攻撃に隠れた別攻撃の調査を実施
(※)インシデント対応……サイバー攻撃やシステム障害などが発生した際に、 被害を最小限に抑えて、復旧させるための一連の取り組みのこと
-
-
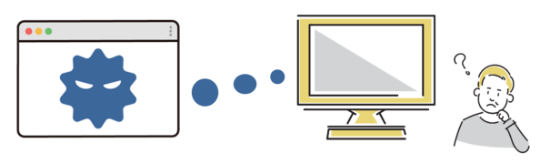
 Webサイト改ざん 悪意のある第三者が、Webサイトのコンテンツや設定を管理者の意図しない状態に変更したり、不正なファイルをアップロードしたりすること。
-
-
どんな攻撃?
悪意のある第三者が、Webサイトのコンテンツや設定を管理者の意図しない状態に変更したり、 不正なファイルをアップロードしたりすること。
-
当金庫の対応
- 1対象システムに応じた窓口となるシステム会社にインシデント対応(※)支援を要請し、改ざんされたWebサイトの修正を依頼
- 2インターネットPCや携帯端末からWebサイトにアクセスしないよう関係部署に注意喚起
- 3マルウェア感染の疑いがある端末を隔離し、感染が確認されしだい、フォレンジック(※)対応
- 4脆弱性情報や攻撃の痕跡を分析
- 5修正パッチの適用と、Webサイトの安全な状態確認後に復旧を実施
(※)フォレンジック……パソコンや携帯電話、ハードディスクなどの記録媒体を調査・解析することにより、証拠の収集や原因追及を行う技術のこと
-
-
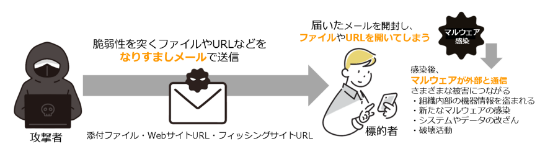
 標的型攻撃 特定の組織や個人を狙い、金銭や機密情報などの明確な目的をもって、執拗かつ継続的に仕掛けるサイバー攻撃のこと。
-
-
どんな攻撃?
特定の組織や個人を狙い、金銭や機密情報などの明確な目的をもって、執拗かつ継続的に仕掛けるサイバー攻撃のこと。
-
当金庫の対応
- 1セキュリティ担当のシステム会社にインシデント対応支援を要請
- 2感染が疑われる端末をネットワークから隔離
- 3被害拡大を防止するため重要データの退避やアクセス権の変更を実施
- 4フォレンジックとマルウェアのシグネチャ分析(※)を依頼し、感染端末からマルウェアを駆除
- 5攻撃手法を分析し、再発防止策を策定
(※)シグネチャ分析……マルウェアの帰属を特定・判別するために用いられるデータ分析手法のこと
-
-
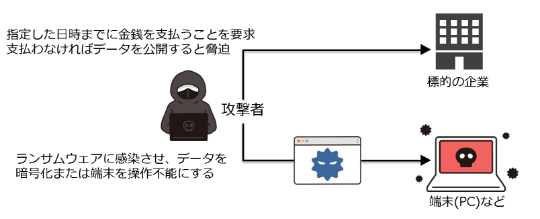
 ランサムウェア攻撃 PCやシステムに保存されているファイルを「人質」として暗号化し、復元のために被害者に金銭(ランサム=身代金)を要求するマルウェア攻撃
(※)のこと。(※)マルウェア攻撃……悪意のあるソフトウェアをコンピュータやネットワークに侵入させて、不正な操作を行うサイバー攻撃のこと -
-
どんな攻撃?
PCやシステムに保存されているファイルを「人質」として暗号化し、 復元のために被害者に金銭(ランサム=身代金)を要求するマルウェア攻撃のこと。
-
当金庫の対応
- 1対象端末をネットワークから隔離し、感染拡大防止措置を指示
- 2フォレンジックのため、感染端末の電源は落とさず、証拠を保全する
- 3バックアップデータの有無を確認し、復旧計画を立案
- 4情報漏洩の有無や影響範囲を確認
- 5システム再構築後、システムの正常稼働と安全を確認してシステム復旧
-
-
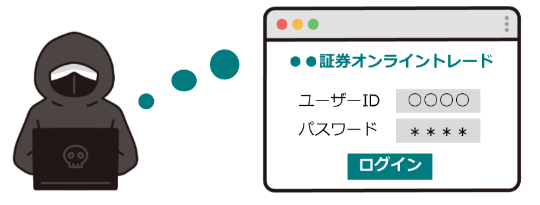
不正アクセス(なりすまし) ネットワークを利用したなりすまし(他人のID・パスワード等を不正に利用する)行為のこと。
-
-
どんな攻撃?
ネットワークを利用したなりすまし(他人のID・パスワード等を不正に利用する)行為のこと。
-
当金庫の対応
- 1ログイン試行内容や不審な行動ややり取りなどを分析
- 2不正アクセスに利用されたアカウントのパスワード変更またはアカウントの無効化
- 3被害拡大の防止、顧客情報等のデータ保護措置を実施
- 4システム脆弱性に基づくアクセス経路を閉鎖
- 5修正済みシステムの稼働状況確認後にサービス再開
-
-
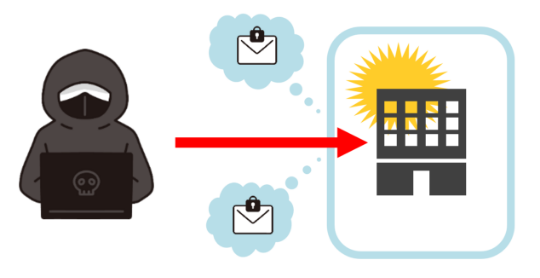
不正アクセス(脆弱性の悪用) ネットワークを利用したセキュリティ・ホール(プログラム不備等)を攻撃して侵入する行為のこと。
-
-
どんな攻撃?
ネットワークを利用したセキュリティ・ホール(プログラム不備等)を攻撃して侵入する行為のこと。
攻撃者が狙うのは、「悪用しやすく」「うまみのある」脆弱性です。特に、以下3つの度合いが高いと攻撃対象となりやすいため、注意が必要です。
- 簡単に攻撃ツールやコードなどが入手できる「蔓延度」
- どれだけ膨大な被害をもたらすかという「危険度」
- どれだけ他のシステムなどにインパクトを与えるかという「影響度」
-
当金庫の対応
- 1脆弱性管理台帳などを確認し、該当する脆弱性がないかを調査
- 2脆弱性を悪用されたシステムでは、修正パッチの適用を依頼
- 3マルウェア感染の確認後、全端末に対するウイルススキャンと駆除を実施
- 4攻撃手法や原因を分析
- 5被害が拡大していないことを確認後、サービス復旧
-
お客さまができる基本的なセキュリティ対策
(1)不審なリンクや添付ファイルは開かない
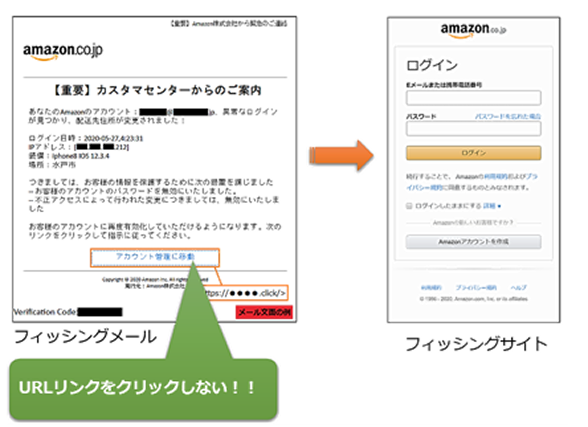
- フィッシングメールや不審な送信者からのメールに記載されたリンクや添付ファイルを容易に開かないようにしましょう!
- メール内容を確認して、形式や文面が怪しいものも同様に気を付けましょう。
-
アマゾンを騙るフィッシングの手口
-
不在通知の偽SMSの手口
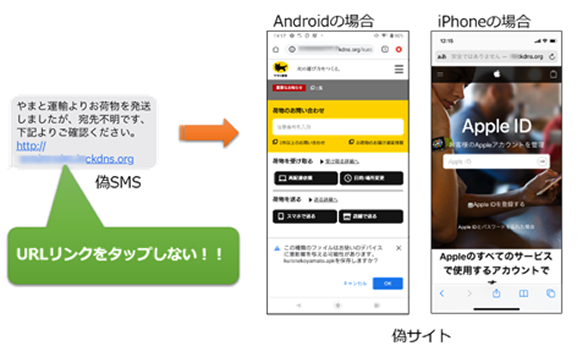
不審なメール・不正なURLには、十分に注意しましょう!容易に開かないことが大切です。
(2)ホームページ(HP)に異常がないか確認する
-
自社のホームページをお持ちのお客さまで、以下の状態に気付いた場合、ホームページ改ざんやサイバー攻撃を受けている可能性があります。
自社のホームページが閲覧できない
以前とデザインや内容が異なる
通常より表示が遅い
この場合は、ホームページの作成を依頼している業者があれば、連絡のうえすぐにホームページの遮断を依頼しましょう。
(3)突然のPCや端末の動作異常に気付く
-
以下のような状態に気が付いた場合、ウイルス感染や不正なプログラムにより端末が操作されている可能性があります。
通常よりも端末の動きが遅くなる
その他、いつもとは異なる挙動が起こる
(例:ポップアップが頻繁に表示される、画面がフリーズする)
この場合は、すぐに端末の電源を切り、当金庫または専門業者へご相談ください。
(4)システム異常を個人判断で対応しない
-
- 異常やインシデントが発生した際には、 個人的な判断で端末やシステムを触らないようにしましょう。
- 特に、明確な指示を受けずにシステムを再起動したり、 むやみにファイルを削除することは、状況保全の観点から絶対にやめてください。
(5)感染が疑われる端末をネットワークに接続したままにしない
-
- ウイルス感染や異常通知が出ている端末をネットワークにつないだままだと 他の端末やシステムへの感染拡大につながる可能性があります。
サイバーセキュリティに関する注意事項
- (1)インターネットのサービスが利用できない場合
-
以下の場合、インターネット上のサービス事業者の サーバー等が攻撃を受けて停止している可能性があります。
- インターネットバンキングが利用できない場合
- その他、各種オンラインサービスが使えない場合
対応としては、
- 公式情報(ホームページや窓口)でシステム不具合の通知を確認
- 場合によって、代替手段(窓口利用や電話での対応)
- (2)身代金や警告画面が表示された場合
-
利用中の端末の画面上に突然、
- 「端末がロックされています」
- 「身代金を支払えば解除されます」
⇒ ランサムウェアに感染している可能性があります。
対応としては、
- まず、感染拡大を防止するため、感染したパソコン等のLANケーブルを抜くなどして、ネットワークから隔離する。
- 支払い要求には絶対に応じない。
- (3)パスワードやアカウント情報の管理
-
- パスワードやアカウント情報を安易に他者に教えない。
- インシデント時にも、「確認のため」として正当でない共有を行うと、被害拡大を招く恐れがあります。
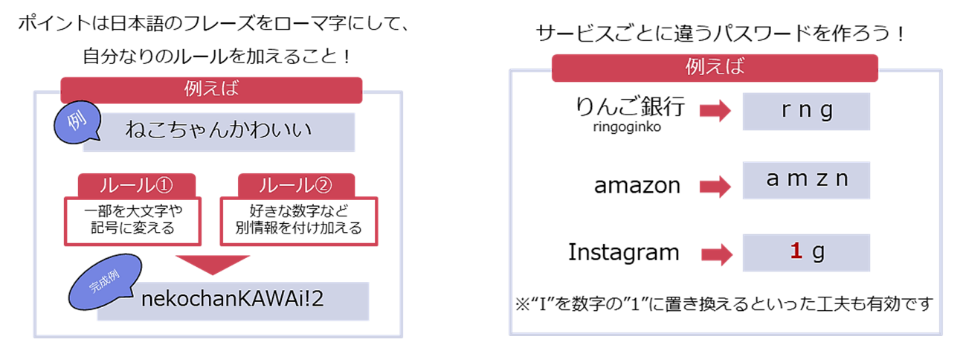
- (4)新たにパスワードを設定する場合
-
- 予測されやすい数字列(123456、111111等)
- 単純な単語や英文字列(password、abc123等)
-
-
サイバーセキュリティ対策は、お客さま個人でもできることがたくさんあります。
安全にサービスを利用するため、普段からの心がけが重要となります。
金融機関などが提供するセキュリティ対策情報を積極的に活用しましょう。
当金庫では、最新のセキュリティ対策に基づいて、サービスを安心してご利用いただける環境づくりに努めております。
私たちはお客さまだけでなく、金融業界全体の安全性を守るために、対策を強化し、また情報提供を通じて啓蒙活動を積極的に行っています。
今後ともよろしくお願いいたします。

